










비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA가 발행하는 공식 콘텐츠를 한곳에 모았습니다. 제품 업데이트부터 리포트와 사례까지 확인할 수 있습니다.
2026년 6월 11일
2026년 6월, Apache Solr의 Basic Authentication 설정 도구와 관련된 취약점 CVE-2026-44825가 공개되었다. Apache Solr는 검색, 색인, 로그 분석, 문서 검색 등에 사용되는 오픈소스 검색 플랫폼으로, 기업 내부 애플리케이션과 데이터 흐름을 연결하는 핵심 인프라로 운영되는 경우가 많다. 이번 취약점은 단순히 인증이 설정되지 않은 환경에서 발생하는 문제가 아니다. 관리자가 보안을 위해 Basic Authentication을 활성화했음에도, 설정…

2026년 6월 10일
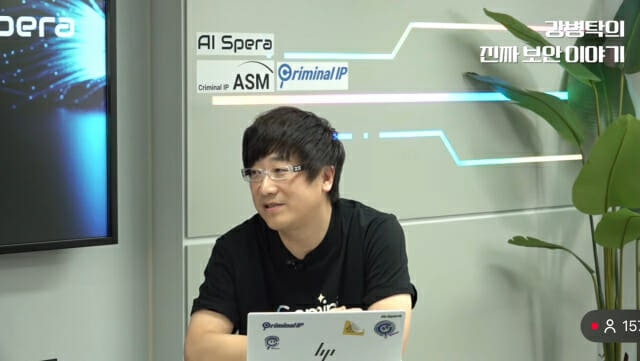
📌AI의 대중화 이후, 해킹은 더 쉬워지고 보안업계는 더 빠르게 바뀌고 있습니다.최근 앤트로픽에서 미토스급 AI 페이블5가 공개되어 미토스의 위협은 더 가까워질 것으로 예상됩니다. 이번 영상에서는 AI스페라 강병탁 대표와 함께AI 해킹 시대가 보안 산업과 중소기업 보안에 가져올 변화를 짚어봅니다. AI가 해킹의 비용과 난이도를 낮추는 방식부터,바이브 코딩으로 만들어지는 새로운 보안 리스크,AI보다 느리게 바뀌는 보안 규정과 컴플라이언스의 한계까지 살펴봅니다. ⚠️ 이 영상은 특정 기술이나…

2026년 6월 8일
2026년 5월 26일, Samba Team은 Samba 4.22.10, 4.23.8, 4.24.3 보안 릴리스를 배포하며 복수의 취약점을 수정했다. 이 중 CVE-2026-4480과 CVE-2026-4408은 모두 CVSS 10.0으로 평가된 원격 코드 실행 취약점으로, 특정 설정 조건에서 인증되지 않은 원격 공격자가 Samba 서버에서 임의 명령을 실행할 수 있는 위험을 가진다. Samba는 Linux 및 Unix 계열 시스템에서 Windows 파일 공유, 프린터 공유, 도메인 컨트롤러…

2026년 6월 4일
점검 기간 v1.100.0: 2026.06.04 (05:00–10:00 UTC) 전체 요약 📄 이번 업데이트에서는 Asset Search와 IP Report의 배너 콘텐츠에서 주요 식별자를 자동으로 추출하고, 이를 칩 형태로 표시하는 기능이 추가되었습니다. 기존에는 배너에 포함된 외부 서비스 정보를 확인하기 위해 원문을 직접 검토해야 했습니다. 이제 Criminal IP가 웹 분석, 광고, 메시징, 인증, 클라우드 인프라 등 다양한 외부 서비스 식별자를 자동으로 탐지하고 클릭 가능한 칩으로…

2026년 6월 1일
생성형 AI 기반 웹 개발 도구는 웹 서비스 제작 방식을 빠르게 변화시키고 있다. 자연어 프롬프트만으로 웹 페이지와 UI를 생성할 수 있는 환경은 개발 생산성을 크게 높여주지만, 동시에 공격자에게도 정교한 피싱 페이지를 빠르게 제작할 수 있는 새로운 수단이 되고 있다. 최근 보안 업계에서는 AI 기반 웹 UI 생성 도구들이 피싱 페이지 제작에 악용되고 있다는 사례가 잇따라 보고되고 있다. 예를 들어 v0.dev와 같은 생성형 AI 기반 웹 개발 도구는 자연어 프롬프트만으로…

2026년 5월 29일
📌앤트로픽의 괴물급 AI, 미토스로 AI 해킹 시대가 도래했다는 뉴스가 쏟아지고 있습니다. AI해킹이 더 빨라지고 많아지고 있는 현재, 우리는 어떤 준비를 해야할까요? 이번 영상에서는 AI스페라 강병탁 대표와 함께AI 해킹 시대에 필요한 보안 대응 방향을 짚어봅니다. 블리자드 등 게임 업계에서 활용해 온 무중단 운영·패치 프로세스의 중요성부터,티피링크 사례처럼 개인과 중소기업이 감당하기 어려운 보안 위협에 대해정부 차원의 대응 체계가 왜 필요한지 알아봅니다. ⚠️ 이 영상은 특정 기술이나…

2026년 5월 27일
2026년 5월, SonicWall Gen6 SSL-VPN 장비에서 CVE-2024-12802와 관련된 MFA 우회 공격 사례가 다시 주목받고 있다. 해당 취약점은 SSL-VPN 인증 과정에서 UPN(User Principal Name)과 SAM(Security Account Manager) 계정명 형식이 분리 처리되는 구조적 문제로 인해 발생하며, 특정 환경에서는 MFA가 활성화된 것처럼 보이더라도 공격자가 대체 로그인 형식을 이용해 추가 인증을 우회할 수 있다. 이 취약점이 특히 위험한…

2026년 5월 21일
2026년 4월 말, cPanel & WHM에 영향을 미치는 치명적인 인증 우회 취약점 CVE-2026-41940이 공개되었다. 해당 취약점은 CVSS 9.8(Critical)로 평가되었으며, 인증되지 않은 원격 공격자가 cPanel 및 WHM 관리 인터페이스에 무단 접근할 수 있는 구조적 결함을 포함하고 있다. 특히 이 취약점은 공개 직후 단순한 취약점 정보에 머무르지 않고, 실제 공격에 빠르게 악용되며 백도어 설치, 자격 증명 탈취, 웹셸 배포, 봇넷 전파, 랜섬웨어 공격 등 다양한 후속…

2026년 5월 15일
최근 ASUSTOR NAS 운영체제인 ADM(ASUSTOR Data Master)에서 치명적인 명령 주입 취약점 CVE-2026-6644가 공개되었다. 이 취약점은 ADM의 PPTP VPN Client 기능에서 발견되었으며, 관리자 권한을 보유한 공격자가 제한된 웹 관리 환경을 벗어나 NAS의 기본 운영 체제에서 임의 명령을 실행할 수 있도록 한다. ASUSTOR 보안 권고에 따르면, 해당 취약점은 사용자 입력값이 시스템 셸로 전달되기 전에 충분히 검증되지 않아 발생한다. 취약한 입력값이…

2026년 5월 13일
2026년 3월 4일, GitHub의 버그 바운티 프로그램을 통해 GitHub Enterprise Server 및 GitHub.com 전반에 영향을 미치는 치명적인 원격 코드 실행(RCE) 취약점 CVE-2026-3854가 보고되었다. 보고를 접수한 GitHub는 2시간 이내에 GitHub.com에 대한 수정을 배포했으며, 이후 Enterprise Server 전 지원 버전에 대한 패치를 릴리스했다. CVSS v3.1 기준 8.7(High)로 평가된 이 취약점은 git push 파이프라인 내부의…

2026년 5월 11일
2026년 4월 24일, 오픈소스 AI 게이트웨이 LiteLLM의 치명적인 SQL 주입 취약점 CVE-2026-42208이 GitHub 어드바이저리 데이터베이스에 공개되었다. 공개 36시간 7분 후, 이미 실제 공격이 관측되었다. CVSS 9.3(Critical)으로 평가된 이 취약점은 인증이 전혀 필요 없다. 공격자는 /chat/completions와 같은 일반 API 엔드포인트에 조작된 Authorization: Bearer 헤더 하나를 전송하는 것만으로 LiteLLM 프록시의…

2026년 5월 8일
사이버 위협 인텔리전스 플랫폼 Criminal IP가 Securonix의 위협 인텔리전스 운영 플랫폼인 ThreatQ와 연동되었습니다. ThreatQ는 다양한 위협 데이터를 수집·통합하고, 이를 기반으로 분석과 우선순위 결정을 수행하는 Threat Intelligence Platform(TIP)으로, 보안 조직의 조사 및 대응 워크플로우를 중심에서 관리하는 역할을 수행합니다.이번 연동을 통해 ThreatQ 환경 내에서 Criminal IP의 외부 IP 기반 위협 인텔리전스를 직접 활용할 수 있는…

비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA와 함께하기
AI SPERA 여정에
지금 바로 합류하세요.

