











비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA가 발행하는 공식 콘텐츠를 한곳에 모았습니다. 제품 업데이트부터 리포트와 사례까지 확인할 수 있습니다.
2025년 10월 29일
2025년 10월 초, Redis의 Lua 스크립팅 엔진에서 누적된 치명적 결함인 RediShell RCE 취약점이 공개되었다. Wiz가 “RediShell”로 명명한 CVE-2025-49844는 Lua 샌드박스를 탈출해 호스트 수준의 원격 코드 실행(RCE)을 유도할 수 있는 use-after-free 취약점이다.Redis 측과 연구자들이 즉시 패치 적용을 권고했으며, 전반적으로 심각도는 ‘치명적(critical)’ 수준에 가깝다. RediShell RCE 취약점(CVE-2025-49844)…

2025년 10월 23일
나노바나나로 생성한 오라클 전경 오라클 E-Business Suite(EBS)에서 CVE-2025-61884가 공개되었다. 영향 대상은 Oracle Configurator의 Runtime UI로, 인증 이전 단계에서 HTTP 요청만으로 악용 가능하며 성공 시구성 관련 데이터에 대한 무단 접근이 발생할 수 있다. 공식 영향 범위는 12.2.3 ~ 12.2.14, CVSS 평점은 7.5 (High)다. 같은 시기 보고된 CVE-2025-61882 (RCE, 9.8) 와의 연계도 주목된다. 현장…

2025년 10월 21일
최근 국내에서 ‘고수익 일자리’로 위장한 캄보디아 납치·감금 사건이 지속적으로 보도되고 있다. 이와 관련하여 여러 기사를 통해 캄보디아에 기반을 둔 범죄 조직들의 불법 취업 알선 통로로 이용되는 사이트들이 알려졌는데 대표적으로 ‘하데스 카페’가 있다. (‘하데스 카페’는 현재 2025년 10월 17일 오후부터 접속이 차단되었다.)이번 글에서는 ‘하데스 카페’의 온상을 파헤치고 Criminal IP Domain Search를 통해 은폐되어 있는 실제 서버 또한 추적한다. 캄보디아 불법 취업 연결…

2025년 10월 16일
보안 장비 업체 SonicWall이 자사 클라우드 백업 서비스를 이용한 모든 고객의 방화벽 설정 정보가 외부로 유출됐다고 공식 발표했다.이번 사건은 “일부 사용자만 영향받았다”는 초기 입장과 달리, SonicWall 클라우드 백업을 사용하는 모든 고객의 방화벽 구성 파일(.EXP)이 공격자에 의해 도난당한 것으로 확인되었다. 이번 글에서는 SonicWall 클라우드 백업 유출 사건의 개요와 Criminal IP로 확인된 노출 현황, 실제 위협 시나리오, 그리고 즉각 수행해야 할 대응 조치를…

2025년 10월 14일
다수 해킹 조직이 SonicWall SSL VPN 장비를 통한 침투 공격을 지속적으로 수행하고 있는 정황이 보안 업계에 지속적으로 보고되고 있다. 특히 최근에는 OTP 기반 다단계 인증(MFA)이 적용된 계정에서도 정상 로그인이 이뤄진 사례가 확인되면서, 인증 우회 가능성에 대한 우려가 커지고 있다.SonicWall은 내부 조사 결과 이러한 공격이 이미 알려진 취약점인 CVE-2024-40766을 악용하고 있다고 발표했다. 이 취약점은 2024년 8월 보안 패치를 통해 수정되었지만, 당시에…

2025년 10월 7일
2025년 9월 25일 Cisco는 Cisco ASA 제로데이 (Adaptive Security Appliance) 취약점 두 개를 발견하여 실제 공격에 악용되고 있음을 경고하였다. 이번 글에서는 취약점 CVE-2025-20333 · CVE-2025-20362의 위협과 영향을 알아보고 이에 대한 보안 대응 방안을 다룬다. Cisco ASA 제로데이 취약점(CVE-2025-20333 · CVE-2025-20362) 개요 Cisco ASA 제로데이 취약점 중 하나인 CVE-2025-20333은…

2025년 10월 2일
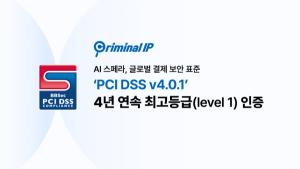
AI SPERA의 사이버 위협 인텔리전스 검색엔진 Criminal IP가 글로벌 결제 데이터 보안 표준인 PCI DSS v4.0.1 (Payment Card Industry Data Security Standard) 인증을 획득했습니다. 이번 성과는 2023년 PCI DSS v3.2.1, 2024년 PCI DSS v4.0 인증에 이어 3년 연속 최고 등급(Level 1) 을 달성한 것입니다. PCI DSS는 무엇인가? PCI DSS는 비자(Visa), 마스터카드(MasterCard), 아메리칸…

2025년 10월 1일
국내 불법 웹툰 사이트 블랙툰은 저작권 침해와 금전적 피해를 동시에 유발하는 대표적 사례다.운영자는 사이트가 차단될 때마다 숫자만 바꾼 신규 도메인을 발급해 접근 경로를 유지하고 있으며, 이러한 기법은 단속을 회피하기 위한 전형적인 도메인 우회 패턴이다. 블랙툰 사이트 화면 — 불법 복제된 웹툰과 도박 광고 배너가 동시에 노출됨 실제 사이트 화면을 살펴보면, 네이버·카카오 등 국내 주요 플랫폼의 인기 웹툰들이 불법 복제되어 무단 게시돼 있다. 또한 상단에는 수십 개의 불법 도박 사이트 광고…

2025년 9월 24일
최근 인스타그램과 카카오톡 오픈채팅을 중심으로 ‘SNS 호캉스 사기’가 급증하고 있다. 공격자는 ‘호캉스 체험단’이나 ‘여행 후기 미션’을 사칭하며 숙박권·항공권 지급을 내세운 이벤트성 제안으로 이용자를 유인한다. 실제 여행사명을 도용하거나 유사 도메인을 제작해 신뢰를 얻은 뒤, 초기에는 소액을 지급해 안심시킨다. 이후 ‘팀미션’이라는 조건을 내세워 반복 결제를 유도하고, 결국 연락을 끊고 잠적하면서 피해를 발생시킨다. Criminal IP Domain Search 분석 결과, 이러한 SNS…

2025년 9월 23일
최근 Criminal IP의 악성 도메인 탐지 데이터에서 공공기관을 사칭한 피싱 사이트 2건이 발견되었다. 위협 인텔리전스 분석 결과, 두 사이트는 다양한 근거 데이터와 정황을 통해 동일한 방식으로 대량 생성된 피싱 사이트임이 확인되었다.이 번 글에서는 최근 공공기관 사칭을 이용한 스미싱·피싱 피해가 급증하는 상황에서, 탐지된 실제 도메인 사례를 분석하여피싱 공격을 효과적으로 탐지하고 예방하는 방법을 제시하기로 한다. 똑같은 생김새의 공공기관 사칭 피싱 사이트: 교통민원 조회, 건강검진 조회…

2025년 9월 17일
텔레그램 QR 피싱이 최근 빠르게 확산되며 큰 보안 위협으로 떠오르고 있다. 텔레그램은 높은 보안성과 익명성을 제공하는 메신저로 널리 사용되고 있지만, 이 플랫폼의 QR 로그인 기능을 악용한 QR 피싱 공격이 등장하면서 사용자 계정이 손쉽게 탈취되는 사례가 증가하고 있다. 사용자가 단순히 QR코드를 스캔했을 뿐인데, 텔레그램 계정 전체가 공격자에게 넘어가는 방식으로, 기존 피싱보다 훨씬 정교하고 치명적인 피해를 유발하고 있다. 이번 블로그에선 실제 사례를 통해 공격자가 텔레그램의 QR 로그인…

2025년 9월 16일
2025년 8월 14일, 대한민국 롯데카드의 온라인 결제 서버가 해킹 공격을 받으면서 대규모 내부 자료 유출 시도가 발생했다. 공격은 이틀간 지속되었으며, 최소 1.7GB 규모의 내부 데이터가 외부로 반출되려 한 정황이 확인되었다. 문제는 탐지 지연이었다. 8월 26일 서버 점검 과정에서 악성코드와 웹셸이 발견되었지만, 금융당국 신고는 9월 1일에야 이루어졌다. 이는 보안 체계의 대응 속도와 탐지 체계 미비가 심각한 수준임을 보여준다. 이번 공격에 사용된 주요 취약점은 오라클 웹로직 서버의…

비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA와 함께하기
AI SPERA 여정에
지금 바로 합류하세요.

